Was hinter der PHP-Sicherheitslücke steckt und was sie für Ihre Website bedeutet
 Hanna RottwinkelAutor/in
Was ist jetzt zu tun?
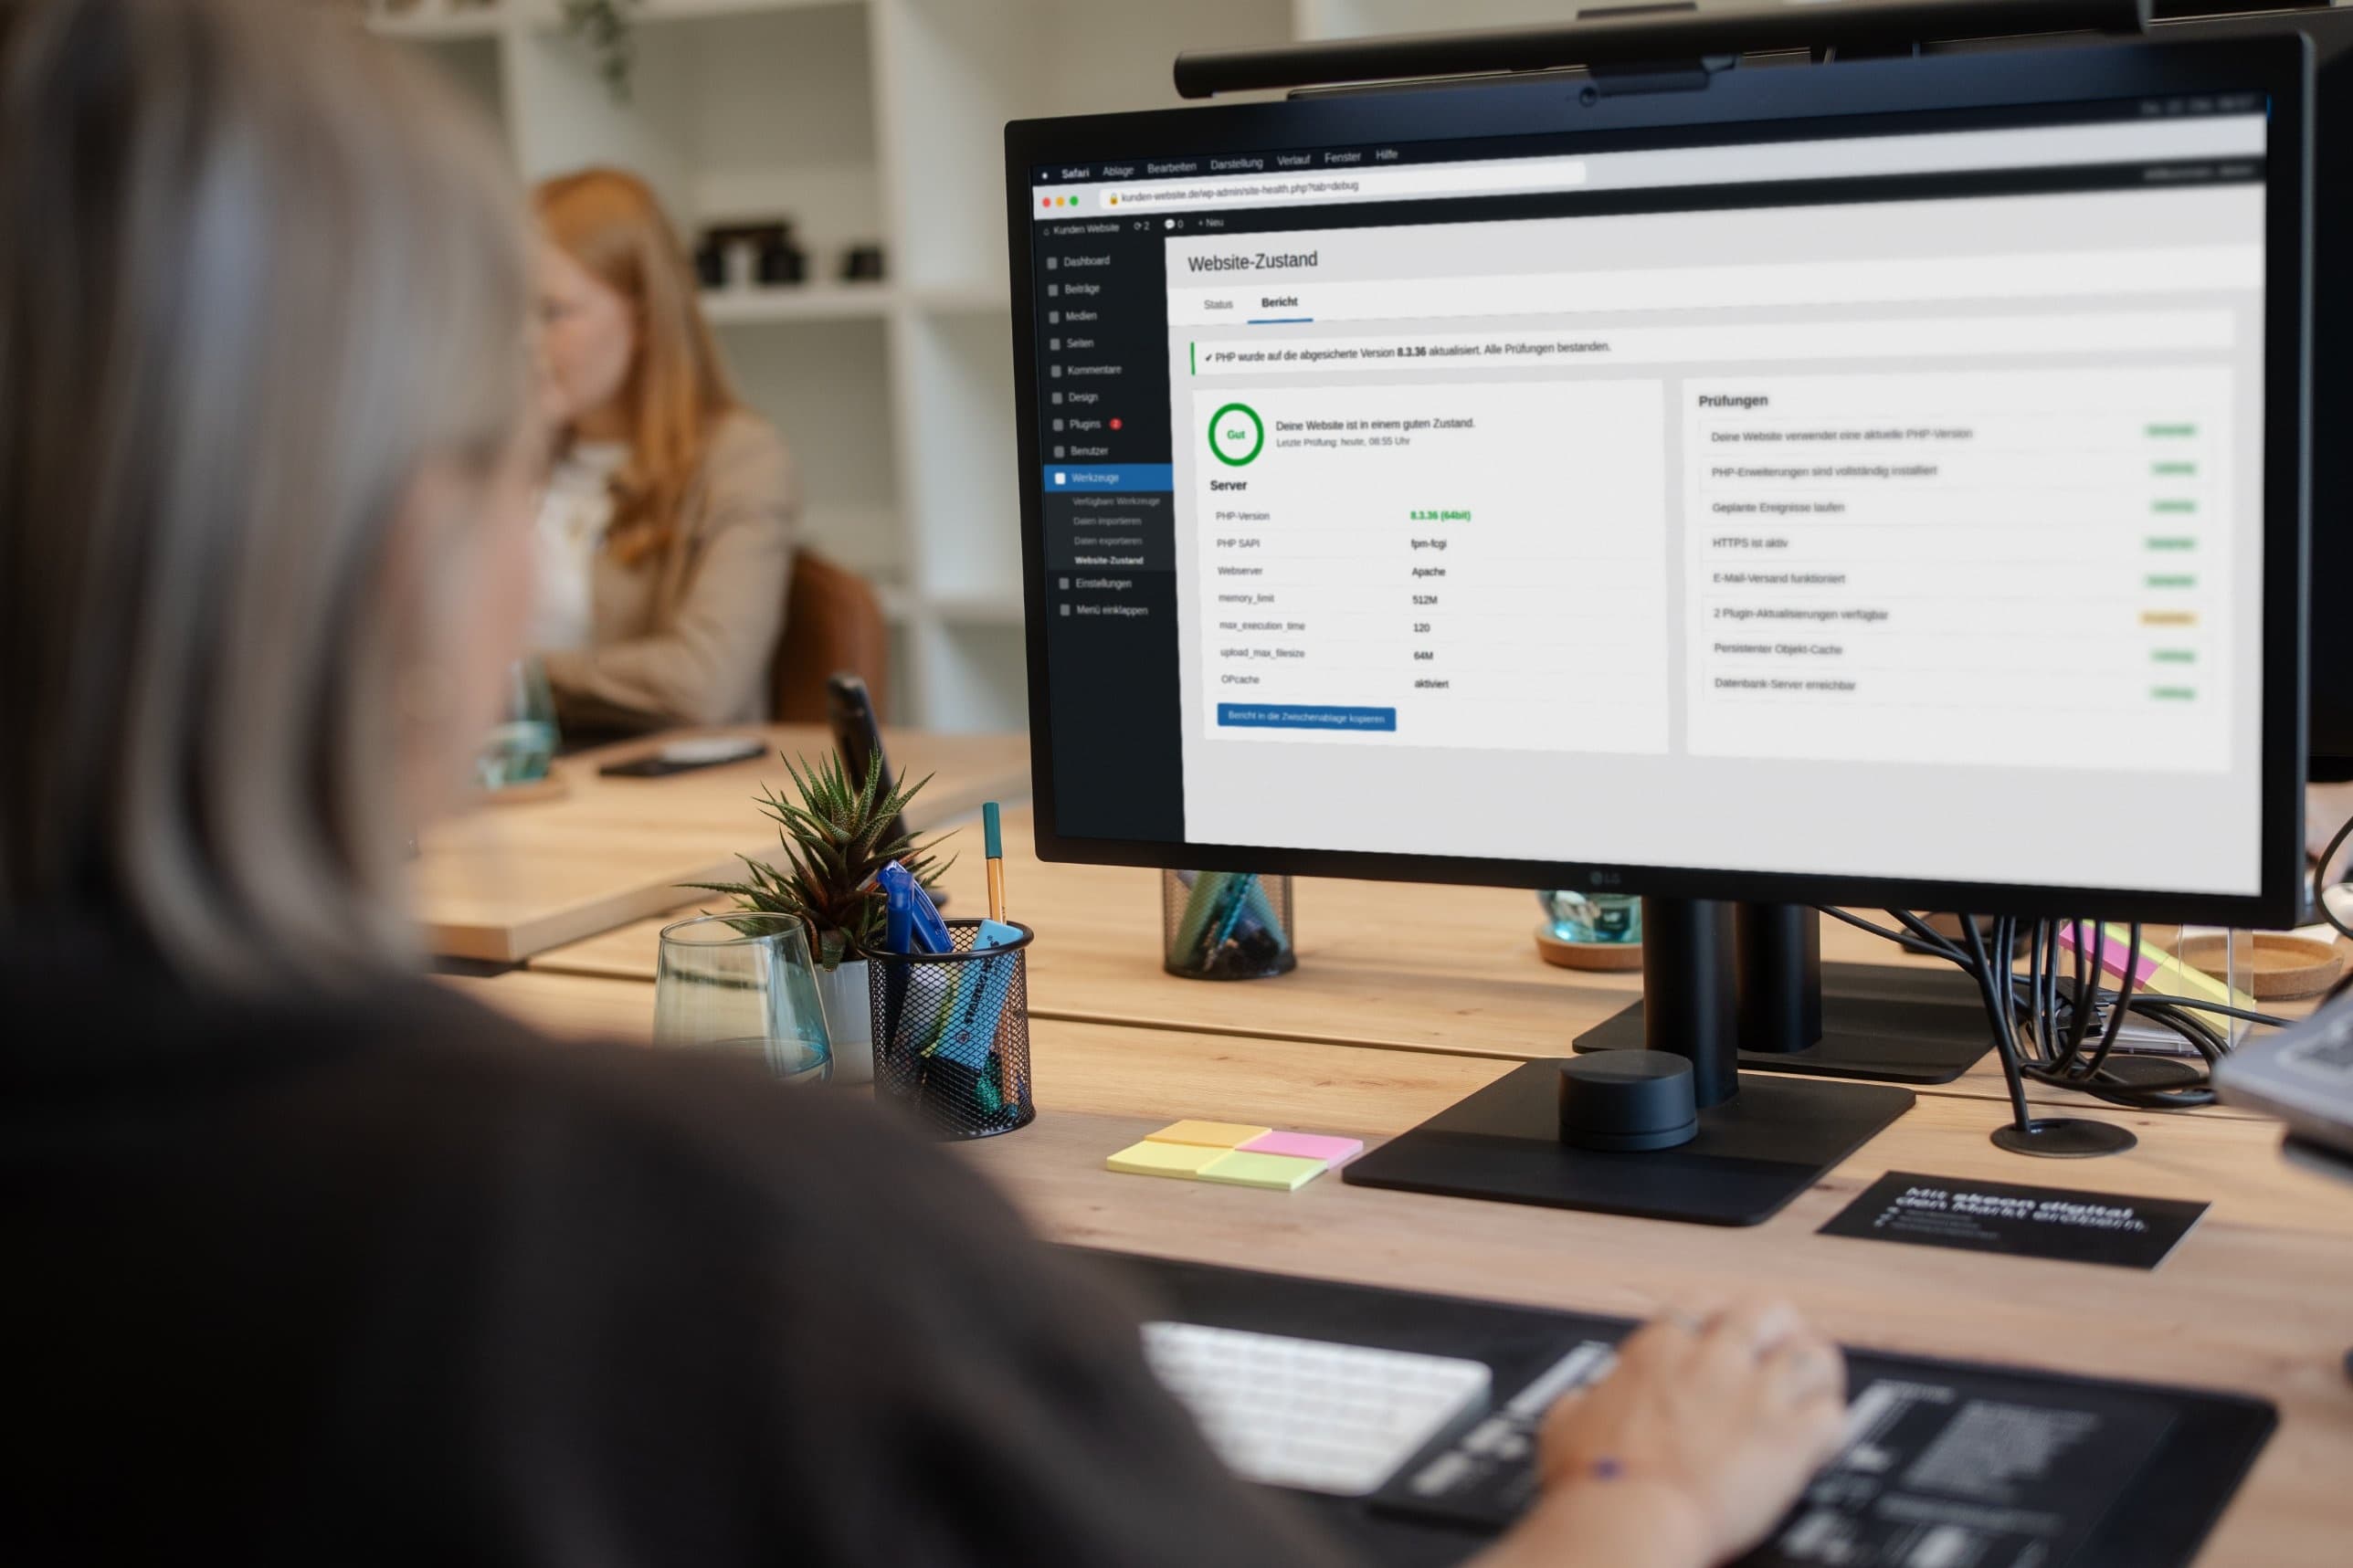
Für die meisten ist die Lösung überschaubar und besteht darin, den Hoster nach einer Aktualisierung von PHP auf dem Server zu fragen.
Ihre Website wird von uns betreut? Wir haben alle von uns betreuten Websites aktualisiert. Sie müssen nichts weiter tun.
Ihre Website liegt bei einem anderen Hoster oder Dienstleister? Fragen Sie den entsprechenden Hoster umgehend nach einer Aktualisierung. Läuft Ihre Website noch auf PHP 8.1 oder älter, sollten Sie den Wechsel auf eine neuere Version jetzt angehen. Achten Sie unbedingt auf Auffälligkeiten wie fremde Inhalte, unbekannte Admin-Konten oder Warnungen und melden Sie sich bei Verdacht sofort bei Ihrem Dienstleister.
Ihre Website ist gerade nicht erreichbar?
Keine Sorge, das kann Absicht sein. Die Details zur Sicherheitslücke sind früher als eigentlich geplant an die Öffentlichkeit gegangen. Einige Hoster und Betreiber haben Websites daher schon vorsorglich vom Netz genommen, bis das Update eingespielt ist. Dieser Schritt wird empfohlen, wenn man die Website nicht umgehend absichern kann. In der Regel ist Ihre Seite wieder erreichbar, sobald das Update durchgeführt wurde.
Was ist PHP und warum haben Sie damit zu tun?
Wenn Ihre Website besucht wird, passiert im Hintergrund einiges, was für den Besuchenden selbst gar nicht sichtbar ist: Inhalte werden aus der Datenbank gezogen, Seiten werden zusammengebaut und Kontaktformulare ständig verarbeitet. Diese Arbeit übernimmt in den meisten Fällen PHP. Dabei handelt es sich um eine Programmiersprache, die auf dem Server läuft.
Rund 70 Prozent aller Websites, deren Technik sich erkennen lässt, nutzen die Programmiersprache PHP. Gängige Website-Systeme wie WordPress oder TYPO3 bauen allesamt darauf auf. PHP ist wie der Motor eines Autos, nur für Ihre Website. Er läuft im Hintergrund, ohne dass man ihn sieht, aber ohne ihn läuft gar nichts.
Warum betrifft diese Lücke fast alle?
Häufig hat man es mit Sicherheitslücken zu tun, die in einem einzelnen Plugin stecken. Wer seine Website gut pflegt, ist dann schnell auf der sicheren Seite.
Diese Sicherheitslücke sitzt jedoch im Motor selbst. Betroffen sind dementsprechend alle Versionen von PHP bis zurück zu PHP 5, solange sie nicht aktualisiert wurden. In diesem Fall spielt es keine Rolle, wie gut Sie Ihre Website pflegen, die Sicherheitslücke betrifft Sie dennoch.
Warum ist die Lücke so gefährlich?
Fremden stehen nun die Türen offen, Befehle auf Ihrem Server auszuführen. Im schlimmsten Fall übernehmen sie die gesamte Kontrolle. Dafür benötigen sie weder einen Schlüssel in Form eines Passwortes, noch die Hilfe einer nutzenden Person.
Anders beschrieben: Wenn PHP ins Stolpern gerät, stehen für einen Moment Türen offen, die eigentlich abgeschlossen sein müssten. Wer dann weiß, was er zu tun hat, kommt ohne Probleme hinein. Genau diese Tür steht seit gestern offen und bleibt es, bis PHP aktualisiert ist.
Mögliche Folgen sind unter anderem das Abgreifen von Kundendaten, das Einschleusen von Spam-Seiten oder auch ein kompletter Ausfall. Die beiden Lücken werden auf einer Skala, die von null bis zehn reicht, mit 9,2 bewertet. Ab neun gilt eine Lücke als kritisch.
Wichtig zur Einordnung: Ein Angriff ist möglich, nicht automatisch passiert. Sicherheitsfirmen haben allerdings bereits erste Angriffsversuche beobachtet.
Warum ein WordPress-Update hier nicht reicht
Viele Betreiber:innen klicken jetzt im Backend auf “Aktualisieren”, nur hilft es nicht. Eine Website besteht aus mehreren Schichten: dem Server, PHP, dem Website-System und den Plugins. Die Lücke sitzt in PHP, und PHP aktualisiert man nicht über WordPress. Die Meldung „Alles ist aktuell“ in WordPress sagt also nichts darüber, ob Ihre PHP-Version sicher ist.
Sicherheitslücken wird es immer geben. Entscheidend ist, wie schnell sie geschlossen werden und ob klar ist, wer sich darum kümmert. Eine Website ist kein abgeschlossenes Projekt, sondern ein System, das regelmäßig gepflegt werden muss. Dazu gehört auch PHP.
KI findet, was Menschen übersehen haben
Die Sicherheitslücke gibt es tatsächlich schon mehrere Jahre. Der Fehler blieb über die Zeit auch nicht unbemerkt, er galt jedoch als harmlos. Im Sommer 2026 haben Forschende dann KI-Modelle eingesetzt. Diese haben jetzt gezeigt, dass aus der Lücke auch ein Angriff werden kann. Dafür brauchten sie nur Stunden, Fachleute hätten Monate gebraucht. KI wird künftig deutlich mehr solcher Lücken aufdecken. Das hilft auf der einen Seite beim Schließen, auf der anderen Seite nutzen Angreifer dieselben Werkzeuge.